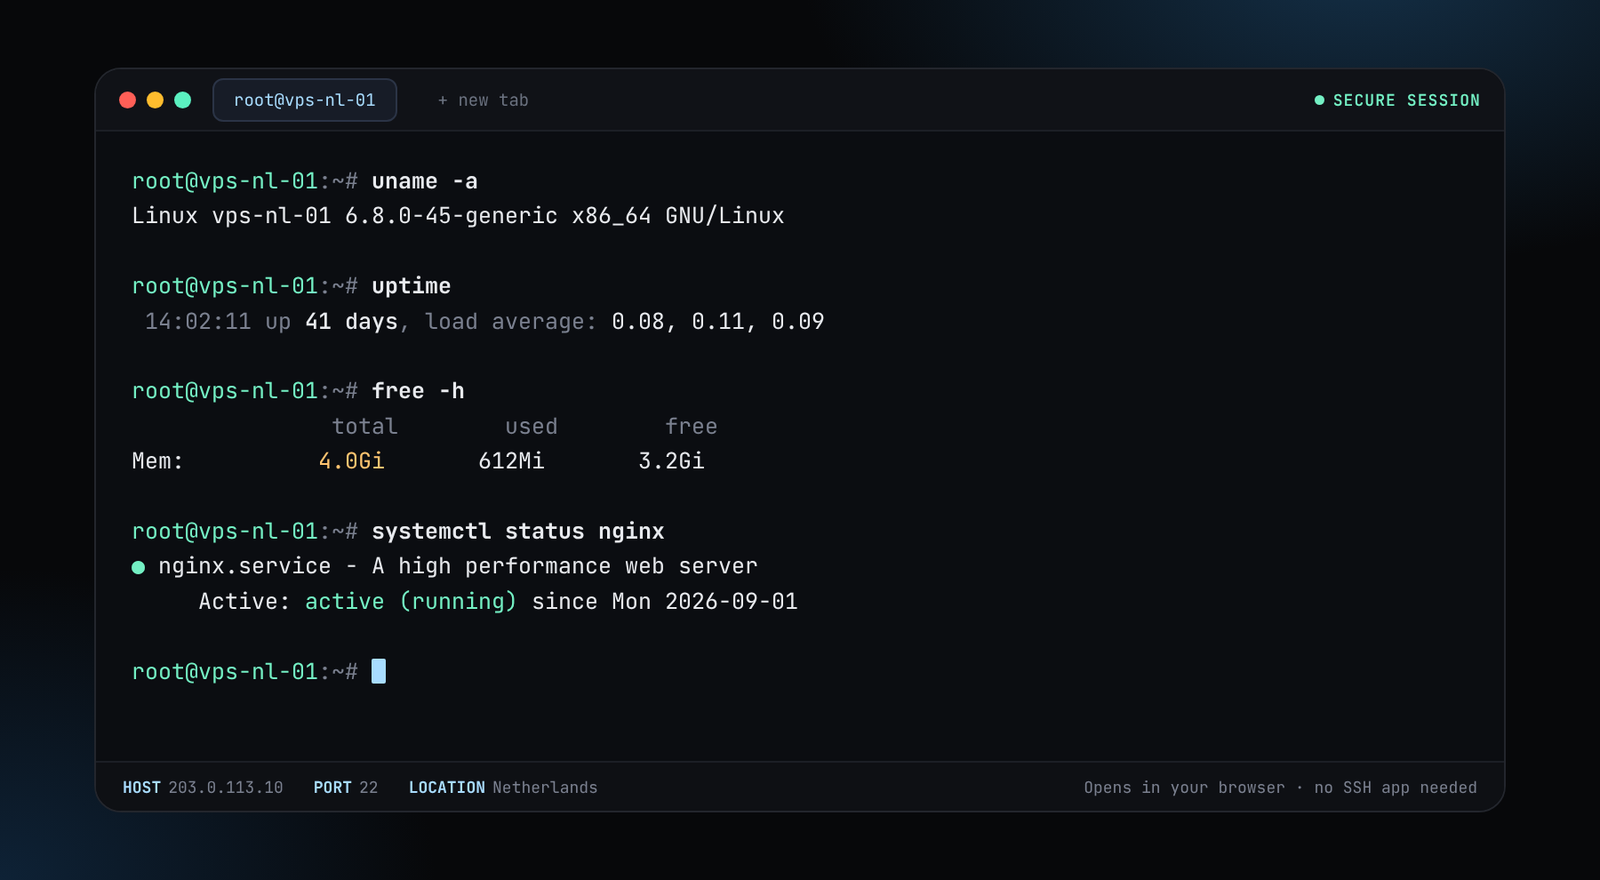
Temos uma novidade. Agora oferecemos nosso próprio console web. Abra o console e digite ssh root@your-server-ip para acessar qualquer servidor seu direto do navegador. Não é preciso um app de SSH.
Uma VPN que você mesmo executa envia o seu tráfego por um servidor que controla, num país à sua escolha, sem que mais ninguém partilhe o endereço. É simples de configurar e barata de manter. Também não é magia, por isso eis exatamente o que faz e o que não faz.


O WireGuard é leve. Os preços são de um mês; um prazo de 12 meses dá 50% de desconto.
or $2.88/mo on a 12-month term (−50%)
O nosso tamanho mais barato. Dá conta de navegação, streaming e um punhado de dispositivos.
Configure and orderor $4.25/mo on a 12-month term (−50%)
Mais margem de CPU para muitas pessoas ligadas ao mesmo tempo, com espaço para um filtro DNS ou outros serviços.
Configure and orderNo Ubuntu e no Debian o pacote é wireguard. Consulte a documentação atual do WireGuard antes de confiar em qualquer opção. Para um guia mais completo, leia configurar o WireGuard no seu VPS.
sudo apt install wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
# send client traffic out through the server's public interface (replace eth0 if yours differs)
PostUp = iptables -t nat -A POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
PostDown = iptables -t nat -D POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
[Peer]
# one block per device
PublicKey = <device public key>
AllowedIPs = 10.8.0.2/32echo 'net.ipv4.ip_forward=1' | sudo tee /etc/sysctl.d/99-wg.conf && sudo sysctl --system
sudo ufw allow 22/tcp
sudo ufw allow 51820/udp
sudo ufw enable
sudo systemctl enable --now wg-quick@wg0Dê a cada dispositivo a sua própria chave, remova um dispositivo apagando o seu bloco de peer, mantenha o servidor atualizado e configure as chaves SSH antes de tudo. O nosso guia de reforço em 15 minutos cobre isso.
Sim. Um pequeno VPS KVM com root completo pode executar WireGuard ou OpenVPN. O tamanho de $5.76 (1 vCPU, 2 GB, 40 GB NVMe) chega para alguns dispositivos.
Não. Protege o seu tráfego na rede local e altera o endereço que os sites veem, mas você é o único utilizador, por isso o endereço aponta de volta para si. É uma ferramenta de privacidade, não de anonimato.
Para um servidor pessoal o WireGuard é mais simples e rápido, e usa apenas UDP. O OpenVPN também pode funcionar sobre a porta TCP 443, o que ajuda em redes que bloqueiam UDP. Escolha primeiro o WireGuard e mantenha o OpenVPN como alternativa.
Um servidor de 1 vCPU serve um agregado familiar. Para uma equipa ou uma família com muitos dispositivos ao mesmo tempo, use 2 vCPU e 4 GB ($8.50 na Roménia). O seu limite real é a porta de rede e a sua parte justa dela.
Sim. Gere um login e pague com Monero, Bitcoin, USDT ou outra moeda compatível, sem nome, documento ou telefone. Veja hospedagem VPS sem KYC.
Muitas vezes não. Muitos serviços de streaming bloqueiam endereços conhecidos de centros de dados. As VPN auto-alojadas são melhores para segurança e acesso remoto do que para desbloquear conteúdos.
Use um protocolo concebido para resistir à deteção. Veja VPS resistente à censura.
Checked 19 October 2026. Chain sizes and software requirements change, so confirm against the source before you order.
Escolha um país, pague em cripto, entre como root. Sem documento, sem cartão.