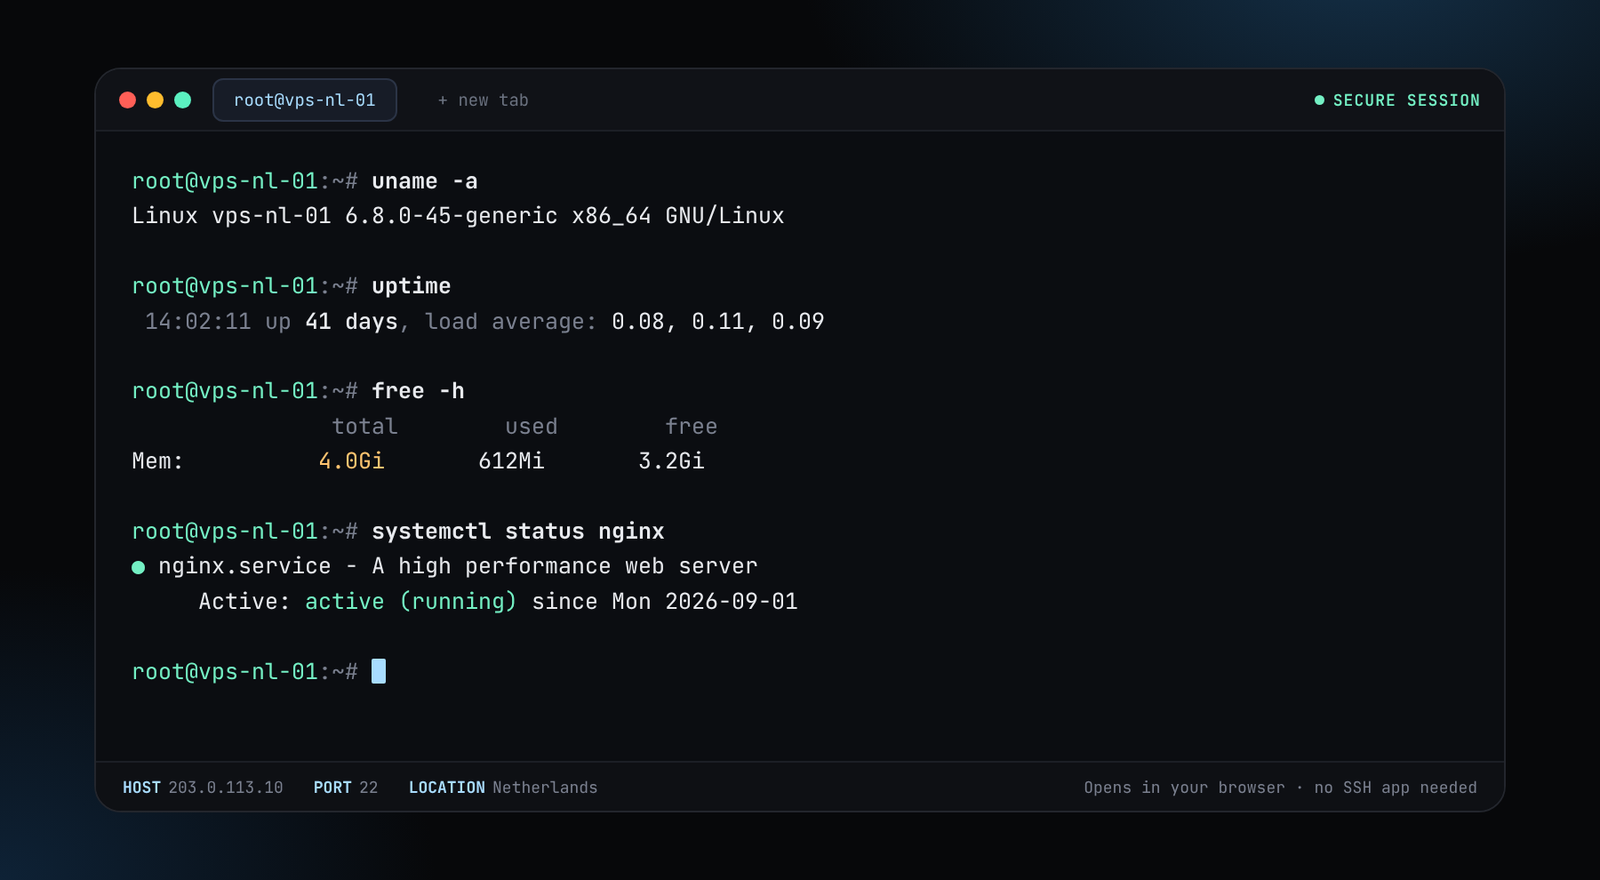
새로운 업데이트가 있습니다. 이제 자체 웹 콘솔을 제공합니다. 콘솔을 열고 ssh root@your-server-ip를 입력하면 브라우저에서 바로 보유한 모든 서버에 접속할 수 있습니다. SSH 앱이 필요 없습니다.
WireGuard는 가볍습니다. 가격은 1개월 기준이며, 12개월 약정은 50% 할인됩니다.
or $2.88/mo on a 12-month term (−50%)
가장 저렴한 크기. 웹 서핑, 스트리밍, 몇 대의 기기를 처리합니다.
Configure and orderor $4.25/mo on a 12-month term (−50%)
많은 사람이 동시에 접속할 때를 위한 더 넉넉한 CPU 여유와 DNS 필터나 다른 서비스를 둘 공간이 있습니다.
Configure and orderUbuntu와 Debian에서 패키지 이름은 wireguard입니다. 어떤 옵션이든 의존하기 전에 최신 WireGuard 문서를 확인하세요. 더 자세한 안내는 VPS에서 WireGuard 설정하기를 읽어 보세요.
sudo apt install wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
# send client traffic out through the server's public interface (replace eth0 if yours differs)
PostUp = iptables -t nat -A POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
PostDown = iptables -t nat -D POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
[Peer]
# one block per device
PublicKey = <device public key>
AllowedIPs = 10.8.0.2/32echo 'net.ipv4.ip_forward=1' | sudo tee /etc/sysctl.d/99-wg.conf && sudo sysctl --system
sudo ufw allow 22/tcp
sudo ufw allow 51820/udp
sudo ufw enable
sudo systemctl enable --now wg-quick@wg0기기마다 자체 키를 주고, 피어 블록을 삭제해 기기를 제거하며, 서버를 패치된 상태로 유지하고, 무엇보다 먼저 SSH 키를 설정하세요. 15분 보안 강화 가이드에서 다룹니다.
네. 전체 root가 있는 작은 KVM VPS에서 WireGuard나 OpenVPN을 운영할 수 있습니다. $5.76 크기(1 vCPU, 2 GB, 40 GB NVMe)면 몇 대의 기기에 충분합니다.
아니요. 로컬 네트워크에서 트래픽을 보호하고 웹사이트가 보는 주소를 바꾸지만, 사용자가 본인뿐이므로 주소는 본인을 가리킵니다. 프라이버시 도구이지 익명성 도구가 아닙니다.
개인 서버에는 WireGuard가 더 간단하고 빠르며 UDP만 사용합니다. OpenVPN은 TCP 포트 443으로도 실행할 수 있어 UDP를 차단하는 네트워크에서 도움이 됩니다. 먼저 WireGuard를 고르고 OpenVPN은 대체 수단으로 두세요.
1 vCPU 서버는 한 가구를 감당합니다. 많은 기기가 동시에 접속하는 팀이나 가족에게는 2 vCPU와 4 GB(루마니아 $8.50)를 쓰세요. 실제 한계는 네트워크 포트와 그 안에서 본인의 공정한 몫입니다.
네. 로그인을 생성하고 이름, 신분증, 전화번호 없이 Monero, Bitcoin, USDT 또는 지원되는 다른 코인으로 결제하세요. KYC 없는 VPS 호스팅을 참고하세요.
대체로 작동하지 않습니다. 많은 스트리밍 서비스가 알려진 데이터센터 주소를 차단합니다. 직접 호스팅하는 VPN은 차단 해제보다 보안과 원격 접속에 더 적합합니다.
탐지를 견디도록 만들어진 프로토콜을 사용하세요. 검열 우회 VPS를 참고하세요.
Checked 19 October 2026. Chain sizes and software requirements change, so confirm against the source before you order.