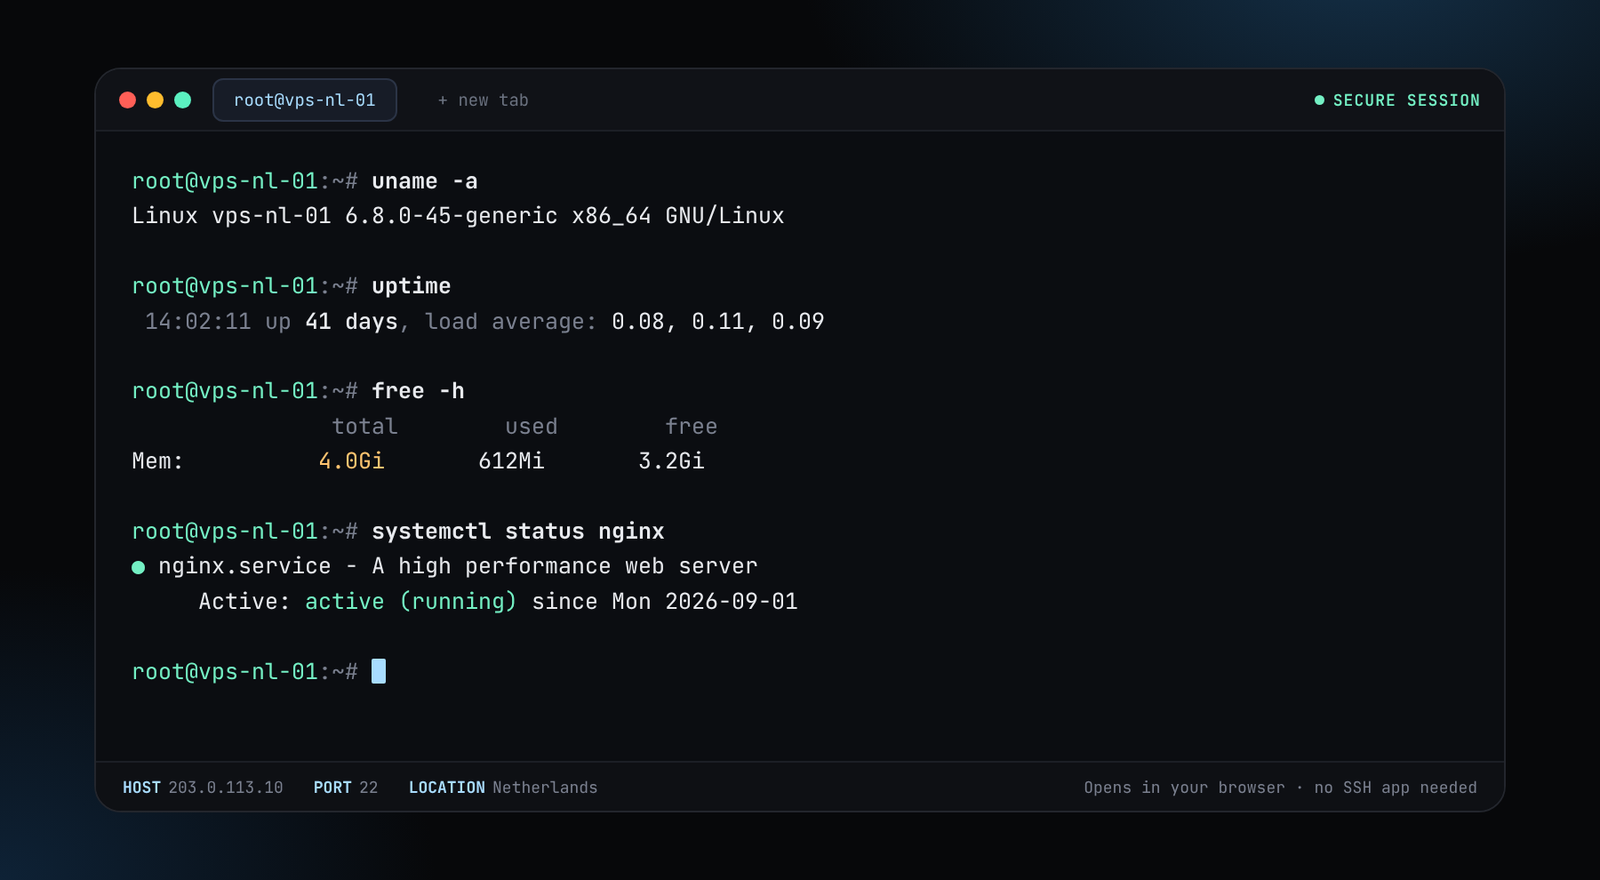
لدينا تحديث جديد. نقدّم الآن وحدة تحكم ويب خاصة بنا. افتح وحدة التحكم واكتب ssh root@your-server-ip للوصول إلى أي خادم تملكه مباشرة من المتصفح. لا حاجة إلى تطبيق SSH.
شبكة VPN تديرها بنفسك ترسل حركتك عبر خادم واحد تتحكم فيه، في بلد تختاره، دون أن يشاركك أحد العنوان. إعدادها بسيط وتشغيلها رخيص. وهي ليست سحرًا أيضًا، لذا إليك بالضبط ما تفعله وما لا تفعله.


WireGuard خفيف. الأسعار هي أسعار شهر واحد؛ ومدة 12 شهرًا تمنح خصم 50%.
or $2.88/mo on a 12-month term (−50%)
أرخص أحجامنا. تتحمل التصفح والبث وحفنة من الأجهزة.
Configure and orderor $4.25/mo on a 12-month term (−50%)
مساحة أكبر للمعالج لكثير من الأشخاص المتصلين معًا، مع متسع لمرشّح DNS أو خدمات أخرى.
Configure and orderفي Ubuntu وDebian اسم الحزمة wireguard. راجع وثائق WireGuard الحالية قبل أن تعتمد على أي خيار. لشرح أوفى اقرأ إعداد WireGuard على VPS الخاص بك.
sudo apt install wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
# send client traffic out through the server's public interface (replace eth0 if yours differs)
PostUp = iptables -t nat -A POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
PostDown = iptables -t nat -D POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
[Peer]
# one block per device
PublicKey = <device public key>
AllowedIPs = 10.8.0.2/32echo 'net.ipv4.ip_forward=1' | sudo tee /etc/sysctl.d/99-wg.conf && sudo sysctl --system
sudo ufw allow 22/tcp
sudo ufw allow 51820/udp
sudo ufw enable
sudo systemctl enable --now wg-quick@wg0أعطِ كل جهاز مفتاحه الخاص، وأزل الجهاز بحذف كتلة peer الخاصة به، وأبقِ الخادم مرقّعًا، واضبط مفاتيح SSH قبل أي شيء آخر. يغطي دليل التقوية في 15 دقيقة لدينا ذلك.
نعم. يمكن لـ VPS صغير من نوع KVM مع root كامل تشغيل WireGuard أو OpenVPN. الحجم بسعر $5.76 (1 vCPU و2 GB و40 GB NVMe) يكفي لبضعة أجهزة.
لا. هو يحمي حركتك على الشبكة المحلية ويغيّر العنوان الذي تراه المواقع، لكنك المستخدم الوحيد، لذا يشير العنوان إليك. إنه أداة خصوصية لا أداة إخفاء هوية.
للخادم الشخصي، WireGuard أبسط وسريع، ويستخدم UDP فقط. يمكن لـ OpenVPN أيضًا العمل عبر منفذ TCP 443، وهذا يفيد في الشبكات التي تحجب UDP. اختر WireGuard أولًا وأبقِ OpenVPN احتياطيًا.
خادم بـ 1 vCPU يخدم أسرة. لفريق أو عائلة لديها أجهزة كثيرة في الوقت نفسه، استخدم 2 vCPU و4 GB ($8.50 في رومانيا). حدّك الحقيقي هو منفذ الشبكة وحصتك العادلة منه.
نعم. أنشئ بيانات دخول وادفع بـ Monero أو Bitcoin أو USDT أو عملة مدعومة أخرى، دون اسم أو هوية أو هاتف. راجع استضافة VPS دون KYC.
غالبًا لا. تحجب كثير من خدمات البث عناوين مراكز البيانات المعروفة. الـ VPN المستضافة ذاتيًا أفضل للأمان والوصول عن بُعد منها لفك الحجب.
استخدم بروتوكولًا مصمّمًا لمقاومة الكشف. راجع VPS مقاوم للرقابة.
Checked 19 October 2026. Chain sizes and software requirements change, so confirm against the source before you order.
اختر بلدًا، وادفع بالعملات المشفرة، وسجّل الدخول بصفة root. دون هوية ودون بطاقة.