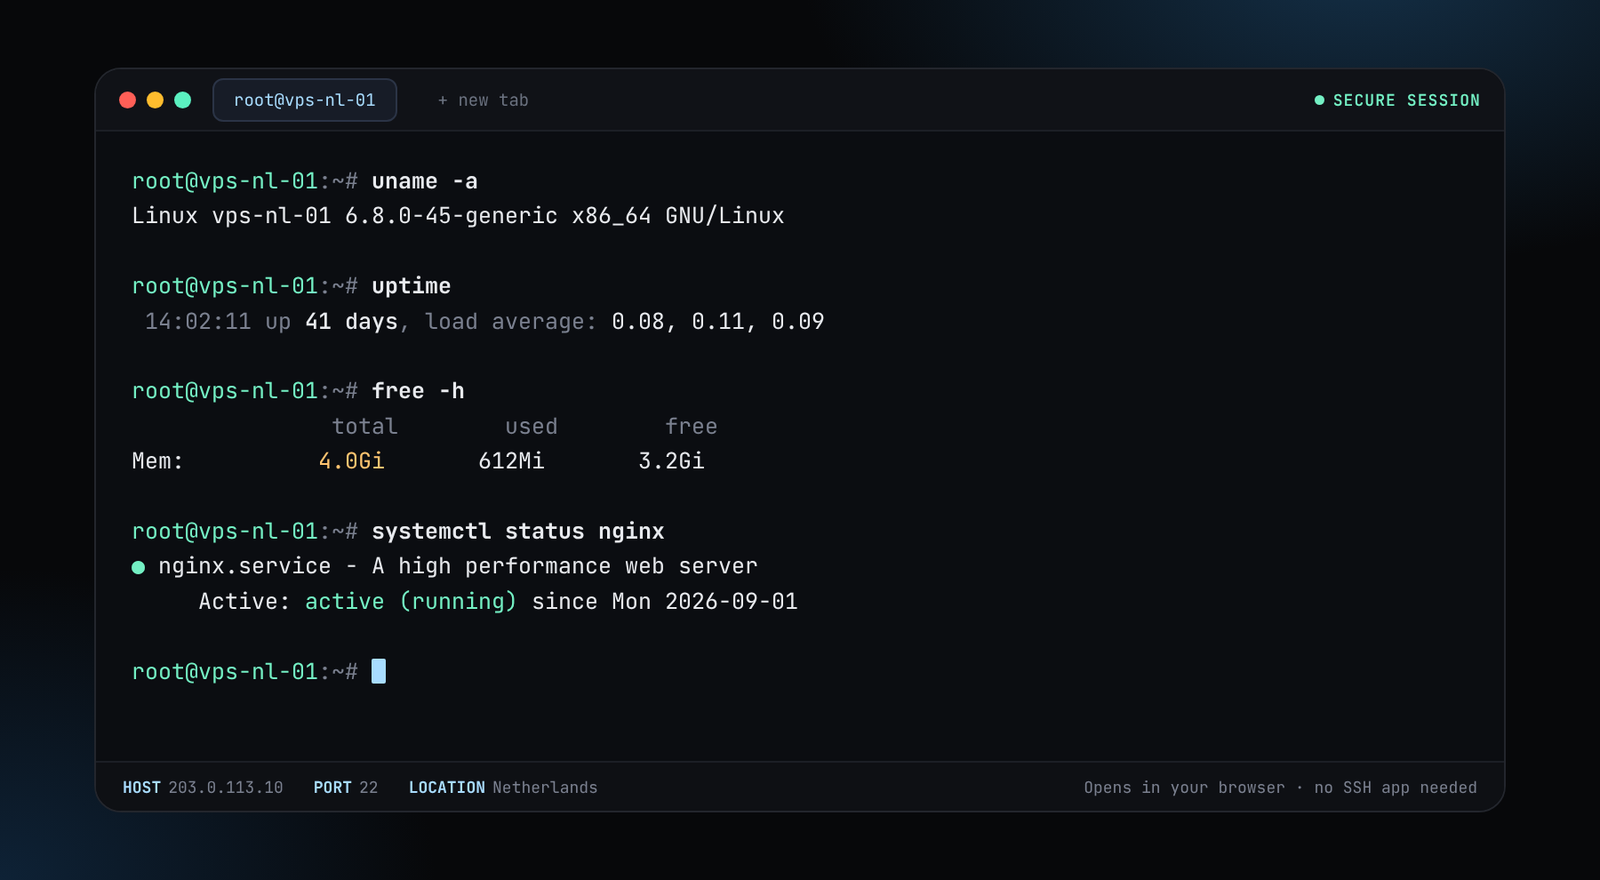
Yeni bir güncellememiz var. Artık kendi Web Konsolumuzu sunuyoruz. Konsolu açın ve ssh root@your-server-ip yazarak herhangi bir sunucunuza doğrudan tarayıcınızdan bağlanın. SSH uygulaması gerekmez.
Kendi çalıştırdığınız bir VPN, trafiğinizi kontrol ettiğiniz, seçtiğiniz bir ülkedeki tek bir sunucudan geçirir ve adresi kimse sizinle paylaşmaz. Kurulumu basit, çalıştırması ucuzdur. Aynı zamanda sihir de değildir; bu yüzden tam olarak ne yaptığını ve ne yapmadığını burada bulabilirsiniz.


WireGuard hafiftir. Fiyatlar bir aylık fiyatlardır; 12 aylık süre %50 indirim getirir.
or $2.88/mo on a 12-month term (−50%)
En ucuz boyutumuz. Gezinmeyi, akışı ve bir avuç cihazı kaldırır.
Configure and orderor $4.25/mo on a 12-month term (−50%)
Aynı anda bağlanan çok sayıda kişi için daha fazla CPU payı, bir DNS filtresi veya diğer hizmetler için yer.
Configure and orderUbuntu ve Debian'da paket wireguard'dır. Herhangi bir seçeneğe güvenmeden önce güncel WireGuard belgelerine bakın. Daha ayrıntılı bir anlatım için VPS'inizde WireGuard kurulumu yazısını okuyun.
sudo apt install wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
# send client traffic out through the server's public interface (replace eth0 if yours differs)
PostUp = iptables -t nat -A POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
PostDown = iptables -t nat -D POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
[Peer]
# one block per device
PublicKey = <device public key>
AllowedIPs = 10.8.0.2/32echo 'net.ipv4.ip_forward=1' | sudo tee /etc/sysctl.d/99-wg.conf && sudo sysctl --system
sudo ufw allow 22/tcp
sudo ufw allow 51820/udp
sudo ufw enable
sudo systemctl enable --now wg-quick@wg0Her cihaza kendi anahtarını verin, bir cihazı peer bloğunu silerek kaldırın, sunucuyu güncel tutun ve her şeyden önce SSH anahtarlarını kurun. 15 dakikalık güçlendirme rehberimiz bunu kapsar.
Evet. Tam root'lu küçük bir KVM VPS, WireGuard veya OpenVPN çalıştırabilir. $5.76'lık boyut (1 vCPU, 2 GB, 40 GB NVMe) birkaç cihaz için yeterlidir.
Hayır. Trafiğinizi yerel ağda korur ve sitelerin gördüğü adresi değiştirir, ancak tek kullanıcı sizsiniz, bu yüzden adres size işaret eder. Bir gizlilik aracıdır, anonimlik aracı değil.
Kişisel bir sunucu için WireGuard daha basit ve hızlıdır ve yalnızca UDP kullanır. OpenVPN ayrıca TCP 443 portu üzerinde de çalışabilir; bu, UDP'yi engelleyen ağlarda işe yarar. Önce WireGuard'ı seçin ve OpenVPN'i yedek olarak tutun.
1 vCPU'lu bir sunucu bir haneyi karşılar. Aynı anda çok sayıda cihazı olan bir ekip veya aile için 2 vCPU ve 4 GB kullanın (Romanya'da $8.50). Gerçek sınırınız ağ portu ve ondaki adil payınızdır.
Evet. Bir giriş oluşturun ve ad, kimlik veya telefon olmadan Monero, Bitcoin, USDT veya desteklenen başka bir coin ile ödeyin. Bkz. KYC’siz VPS barındırma.
Çoğunlukla hayır. Birçok akış hizmeti bilinen veri merkezi adreslerini engeller. Kendi barındırdığınız VPN'ler, engel kaldırmaktan çok güvenlik ve uzaktan erişim için daha iyidir.
Tespite direnmek üzere tasarlanmış bir protokol kullanın. Bkz. sansüre dirençli VPS.
Checked 19 October 2026. Chain sizes and software requirements change, so confirm against the source before you order.
Bir ülke seç, kriptoyla öde, root olarak gir. Kimlik yok, kart yok.