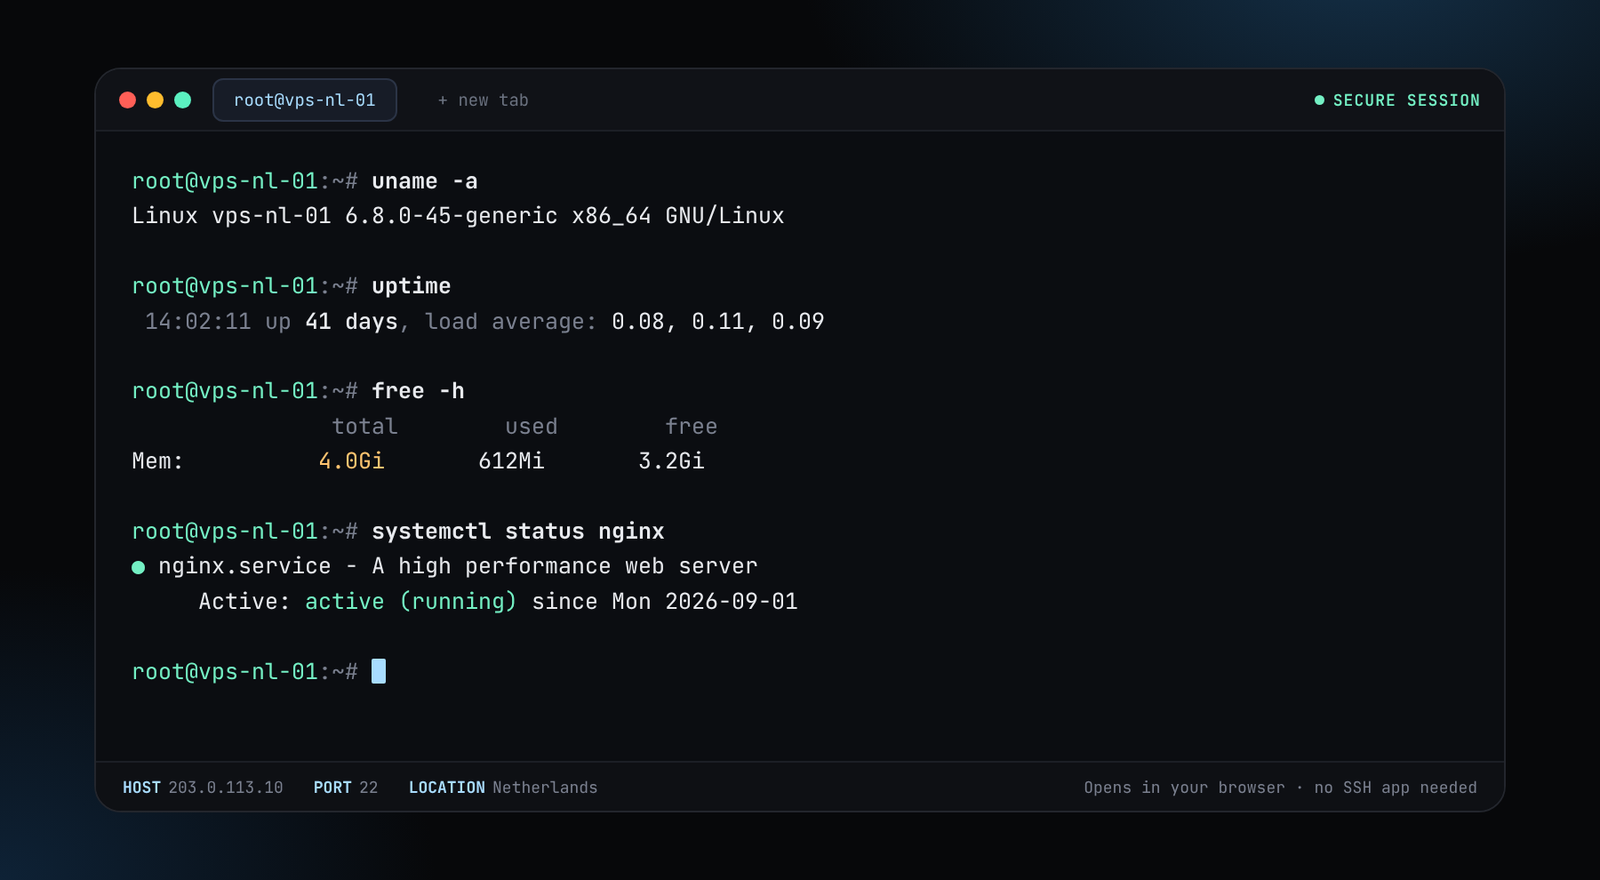
یک بهروزرسانی جدید داریم. اکنون کنسول وب اختصاصی خودمان را ارائه میدهیم. کنسول را باز کنید و ssh root@your-server-ip را تایپ کنید تا مستقیم از مرورگر به هر سروری که دارید وصل شوید. نیازی به برنامه SSH نیست.
یک VPN که خودتان اجرا میکنید ترافیک شما را از یک سرور تحت کنترل خودتان، در کشوری که انتخاب میکنید، عبور میدهد، بدون اینکه کس دیگری آدرس را با شما شریک باشد. راهاندازیاش ساده و اجرایش ارزان است. جادو هم نیست، پس اینجا دقیقاً میگوییم چه کاری میکند و چه کاری نمیکند.


WireGuard سبک است. قیمتها قیمت یک ماهاند؛ دورهٔ ۱۲ ماهه ۵۰٪ تخفیف میگیرد.
or $2.88/mo on a 12-month term (−50%)
ارزانترین اندازهٔ ما. مرور، استریم و مشتی دستگاه را تحمل میکند.
Configure and orderor $4.25/mo on a 12-month term (−50%)
حاشیهٔ CPU بیشتر برای افراد زیادی که همزمان متصلاند، با جا برای فیلتر DNS یا سرویسهای دیگر.
Configure and orderروی Ubuntu و Debian بسته wireguard است. پیش از تکیه بر هر گزینه، مستندات فعلی WireGuard را بررسی کنید. برای راهنمای کاملتر راهاندازی WireGuard روی VPS شما را بخوانید.
sudo apt install wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
# send client traffic out through the server's public interface (replace eth0 if yours differs)
PostUp = iptables -t nat -A POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
PostDown = iptables -t nat -D POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
[Peer]
# one block per device
PublicKey = <device public key>
AllowedIPs = 10.8.0.2/32echo 'net.ipv4.ip_forward=1' | sudo tee /etc/sysctl.d/99-wg.conf && sudo sysctl --system
sudo ufw allow 22/tcp
sudo ufw allow 51820/udp
sudo ufw enable
sudo systemctl enable --now wg-quick@wg0به هر دستگاه کلید خودش را بدهید، یک دستگاه را با حذف بلوک peer آن بردارید، سرور را وصلهشده نگه دارید و پیش از هر کار دیگری کلیدهای SSH را راه بیندازید. راهنمای مستحکمسازی ۱۵ دقیقهای ما این را پوشش میدهد.
بله. یک VPS کوچک KVM با root کامل میتواند WireGuard یا OpenVPN را اجرا کند. اندازهٔ $5.76 (1 vCPU، 2 GB، 40 GB NVMe) برای چند دستگاه کافی است.
خیر. ترافیک شما را در شبکهٔ محلی محافظت میکند و نشانیای را که وبسایتها میبینند تغییر میدهد، اما شما تنها کاربر هستید، پس نشانی به خودتان برمیگردد. این ابزار حریم خصوصی است، نه ناشناسی.
برای یک سرور شخصی، WireGuard سادهتر و سریع است و فقط از UDP استفاده میکند. OpenVPN میتواند روی پورت TCP 443 هم اجرا شود که در شبکههایی که UDP را مسدود میکنند کمک میکند. اول WireGuard را انتخاب کنید و OpenVPN را بهعنوان جایگزین نگه دارید.
یک سرور 1 vCPU یک خانوار را پوشش میدهد. برای یک تیم یا خانوادهای با دستگاههای زیاد در یک زمان، از 2 vCPU و ۴ GB استفاده کنید ($8.50 در رومانی). محدودیت واقعی شما پورت شبکه و سهم منصفانهٔ شما از آن است.
بله. یک ورود تولید کنید و بدون نام، مدرک هویتی یا تلفن با Monero، Bitcoin، USDT یا ارز پشتیبانیشدهی دیگر پرداخت کنید. هاستینگ VPS بدون KYC را ببینید.
اغلب نه. بسیاری از سرویسهای استریم نشانیهای شناختهشدهٔ دیتاسنتر را مسدود میکنند. VPNهای خودمیزبان برای امنیت و دسترسی از راه دور بهتر از رفع انسداد هستند.
از پروتکلی استفاده کنید که برای مقاومت در برابر شناسایی ساخته شده است. VPS مقاوم در برابر سانسور را ببینید.
Checked 19 October 2026. Chain sizes and software requirements change, so confirm against the source before you order.
یک کشور انتخاب کنید، با رمزارز پرداخت کنید، با root وارد شوید. بدون مدارک هویتی، بدون کارت.