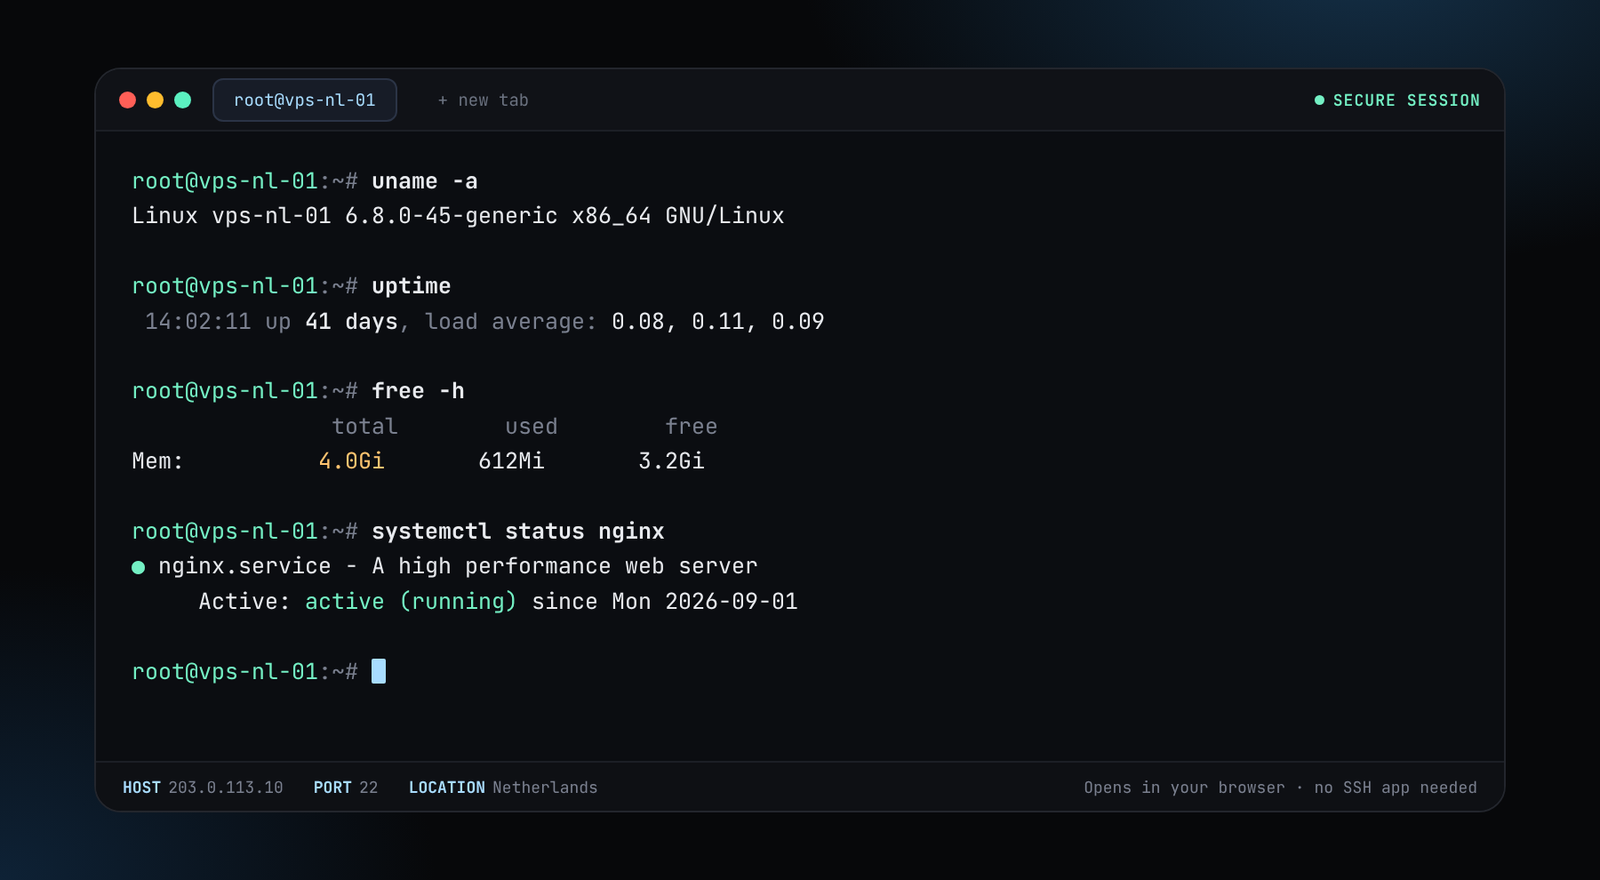
یک بهروزرسانی جدید داریم. اکنون کنسول وب اختصاصی خودمان را ارائه میدهیم. کنسول را باز کنید و ssh root@your-server-ip را تایپ کنید تا مستقیم از مرورگر به هر سروری که دارید وصل شوید. نیازی به برنامه SSH نیست.
هر طرح محافظت DDoS در لایههای L3/L4 دارد که سیل ترافیک آشغال را پیش از رسیدن به سرور شما فیلتر میکند. حملاتی که شبیه بازدیدکنندگان واقعیاند، در لایه ۷، فرق دارند، پس این صفحه نشان میدهد روی خود سرور چه چیزی اضافه میکنید.


قیمتهای یکماهه. دوره ۱۲ ماهه ۵۰٪ تخفیف دارد.
or $2.88/mo on a 12-month term (−50%)
یک سایت کوچک، یک ربات یا یک VPN.
Configure and orderor $4.25/mo on a 12-month term (−50%)
یک سایت شلوغتر یا چند سرویس.
Configure and orderیک قانون کوچک که جلوی استفادهی یک آدرس از تمام worker های شما را میگیرد. دو خط اول را در بلوک http قرار دهید.
limit_req_zone $binary_remote_addr zone=perip:10m rate=10r/s;
limit_conn_zone $binary_remote_addr zone=connip:10m;

server {
    location / {
        limit_req zone=perip burst=20 nodelay;
        limit_conn connip 20;
    }
}راهنمای کامل در محافظت DDoS لایه ۷ برای یک VPS است. هیچ محافظتی جلوی هر حمله را نمیگیرد، پس برای روزی که نگرفت برنامهریزی کنید.
بله. هر طرح محافظت DDoS در L3/L4 دارد که حملات بزرگ لایهی شبکه را فیلتر میکند.
محافظت شبکه عمدتاً سیل بستهها را مدیریت میکند. حملات لایهی برنامه که شبیه بازدیدکنندگان واقعیاند، به محدودیت نرخ، کش و قوانین ربات روی سرور شما نیاز دارند. محافظت DDoS لایه ۷ را ببینید.
لایههای ۳ و ۴ لایهی شبکه و انتقالاند: بستههای خام و اتصالها. لایه ۷ لایهی برنامه است: درخواستهای HTTP به وبسایت شما.
از $5.76 در ماه. اندازهی 2 vCPU و 4 GB در رومانی ماهانه $8.50 است. دوره ۱۲ ماهه ۵۰٪ تخفیف دارد.
خیر. IP سرور شما عمومی میماند. برای پنهانکردنش به پروکسی یا CDN در جلو و مبدأیی نیاز دارید که فقط ترافیک آن را بپذیرد.
بدون مدارک هویتی، بدون کارت. با رمزارز پرداخت کنید و در چند دقیقه راهاندازی کنید.